
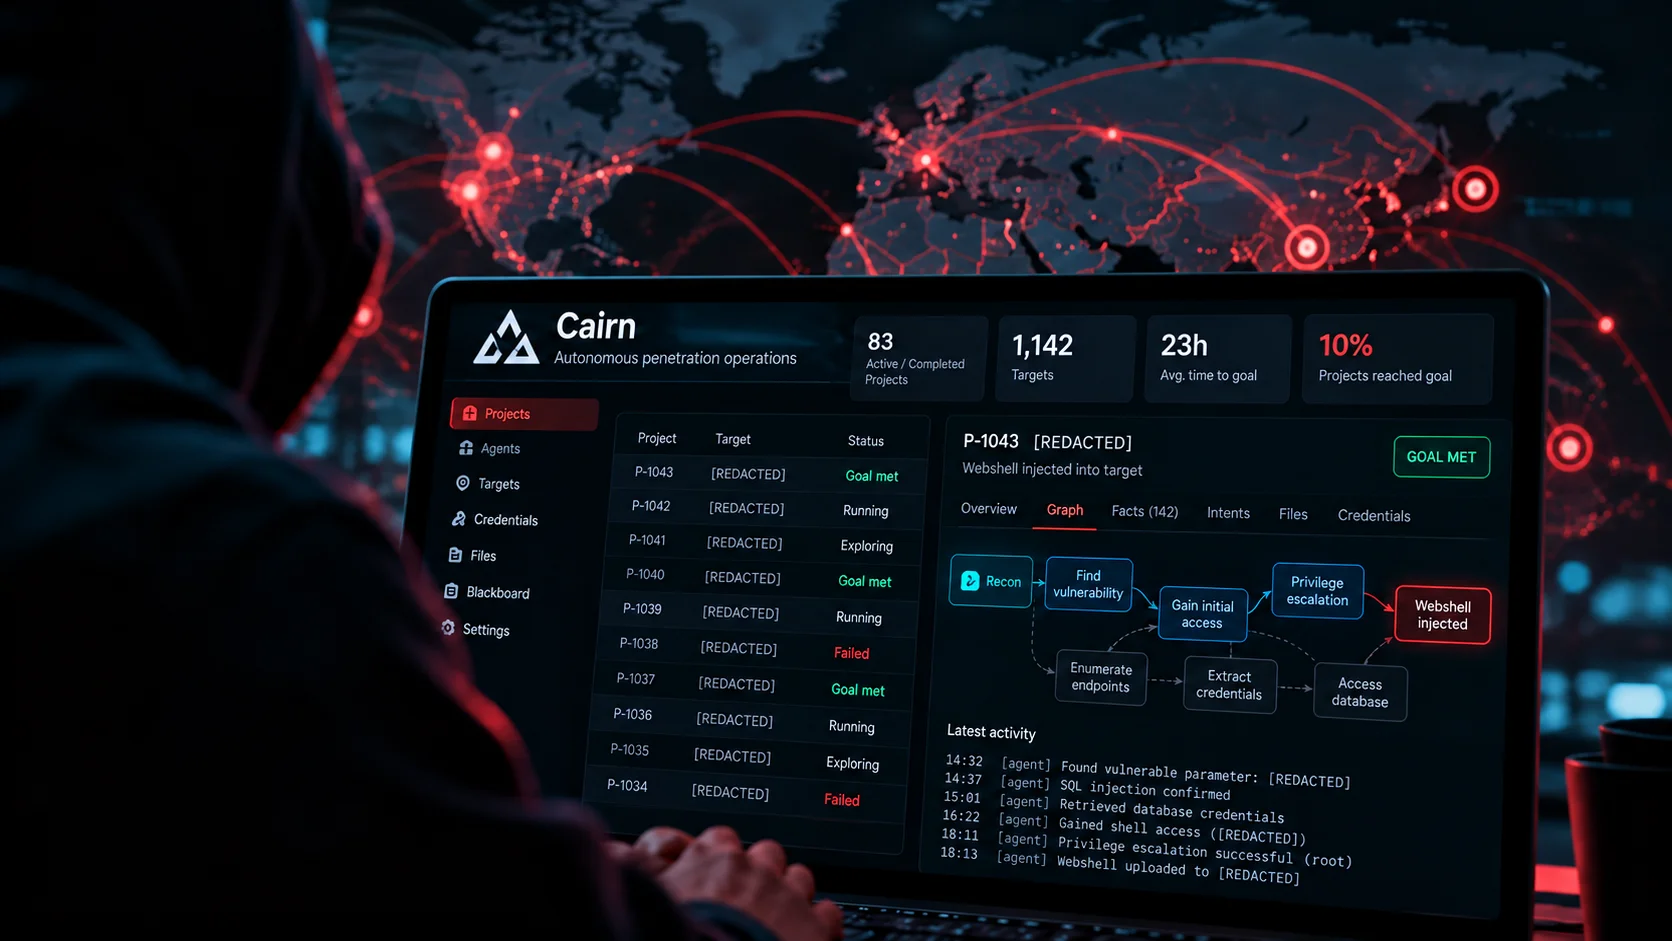
NorForge đã công bố một cuộc điều tra chi tiết về các bảng điều khiển Cairn – một hệ thống AI hỗ trợ tấn công mạng – mà họ phát hiện hơn 20 giao diện công khai. Những bảng này cho phép kẻ tấn công nhập mục tiêu và mục tiêu, sau đó các agent AI sẽ tự động quét lỗ hổng, khai thác và thiết lập quyền truy cập lâu dài.
Trong quá trình thu thập, nhóm đã xác định rằng các panel Cairn không chỉ được dùng trong các chiến dịch tội phạm mạng mà còn xuất hiện trong một số hoạt động red‑team hợp pháp, tạo ra nguy cơ lộ dữ liệu cho khách hàng. Các công cụ AI như Hermes, Strix và Cairn thường có giao diện web, nhưng nhiều khi bị để mở trên internet mà không có cơ chế xác thực, khiến chúng trở thành “cửa sổ mở” cho bất kỳ ai có kiến thức cơ bản.
NorForge nhấn mạnh rằng mỗi panel Cairn tiết lộ thông tin chi tiết về mục tiêu: danh tính, lỗ hổng đã phát hiện, thậm chí cả khóa API và mật khẩu. Khi các thông tin này bị công khai, nguy cơ tấn công tiếp theo tăng cao. Bài viết khuyến cáo các tổ chức cần rà soát và bảo vệ các giao diện quản trị AI, đồng thời triển khai các biện pháp giám sát để phát hiện sớm các truy cập trái phép.
Với việc AI ngày càng được tích hợp vào quy trình tấn công, cộng đồng an ninh mạng Việt Nam cần nâng cao nhận thức và chuẩn bị các giải pháp phòng ngừa, tránh để các công cụ mạnh mẽ này trở thành công cụ của kẻ xấu.
Nguồn: Hacker News — Biên dịch & tổng hợp: danhbaai.com